
In questo articolo
Nel marzo 2017 Cisco Talos descrisse DNSMessenger, una catena d'infezione che usava PowerShell e record DNS TXT per scambiare comandi e risultati con l'infrastruttura dell'attaccante. DNS significa Domain Name System.
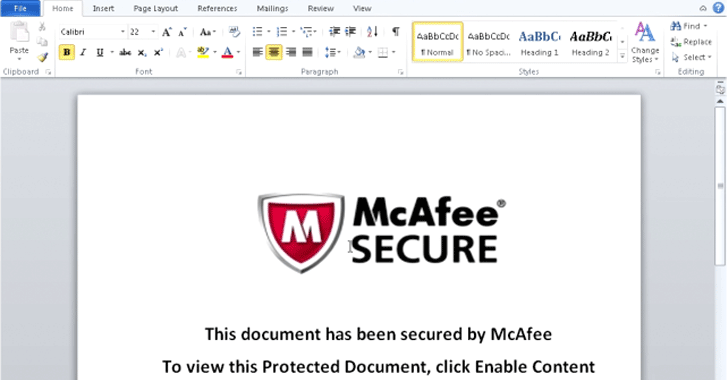
Il documento Word malevolo avviava una sequenza di script. Alcuni stadi venivano eseguiti senza un normale file eseguibile sul disco; altri dati di persistenza potevano essere conservati nel registro o in alternate data stream, secondo versione di PowerShell e privilegi. L'analisi documentava anche WMI e attività pianificate.
Definire la catena «fileless» non significa quindi che non lasciasse alcuna scrittura o traccia. Il canale DNS poteva eludere controlli concentrati solo sul traffico web, ma non era impossibile da rilevare.
La lezione difensiva è osservare insieme documenti, processi, PowerShell, persistenza e DNS. Le query TXT hanno molti impieghi legittimi: la sola presenza di questo tipo di record non dimostra un'infezione.
Fonti e verifica
Continua da qui

Pixel nelle email: hai aperto tu o il proxy?
Il pixel dice che hai aperto l'email. Ma è vero? Apple Mail, Gmail, cache e immagini bloccate, con un laboratorio locale da provare.

Tor Browser, Tails o Whonix: dove finisce la protezione
Tor Browser, Tails e Whonix a confronto: traffico, persistenza, host e identità. Capisci quale parte del computer proteggere e quali tracce restano.

Il browser ti riconosce senza cookie: prova il fingerprinting
Canvas, audio e impostazioni possono rendere riconoscibile il browser. Un laboratorio locale per misurare cosa resta stabile e verificare le difese.