
In questo articolo
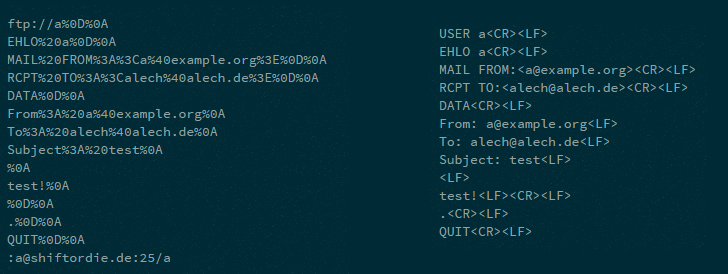
Nel 2017 furono segnalati problemi nel trattamento di input dei client FTP di Java e Python. Inserire separatori di riga in campi non validati poteva alterare il flusso di comandi inviato da un'applicazione vulnerabile.
Lo sfruttamento richiedeva che l'applicazione elaborasse un input appositamente costruito. Gli scenari di attraversamento del firewall dipendevano inoltre da come un apparato interpretava FTP attivo e apriva connessioni correlate. Non significava superare qualsiasi firewall né compromettere un computer visitando una qualsiasi applicazione Python o Java.
Anche riuscire ad aprire un percorso verso una porta non dà automaticamente esecuzione di codice sul servizio in ascolto: servono ulteriori condizioni.
La precedente frase «non esistono patch» non è un consiglio attuale. Il tracker ufficiale Python documenta correzioni e backport del 2017. Occorre verificare versione e libreria realmente usate, aggiornare i componenti supportati e limitare protocolli e helper di rete non necessari. Disinstallare indiscriminatamente Java non è una soluzione generale al problema delle injection nei protocolli.
Fonti e verifica
Continua da qui

Tor Browser, Tails o Whonix: dove finisce la protezione
Tor Browser, Tails e Whonix a confronto: traffico, persistenza, host e identità. Capisci quale parte del computer proteggere e quali tracce restano.

Il browser ti riconosce senza cookie: prova il fingerprinting
Canvas, audio e impostazioni possono rendere riconoscibile il browser. Un laboratorio locale per misurare cosa resta stabile e verificare le difese.
Dark web, deep web e onion: smontiamo il mito del web segreto
Deep web, dark web e servizi onion non sono la stessa cosa. Come funziona Tor, cosa è cambiato dal 2020 e quali promesse di anonimato non reggono.