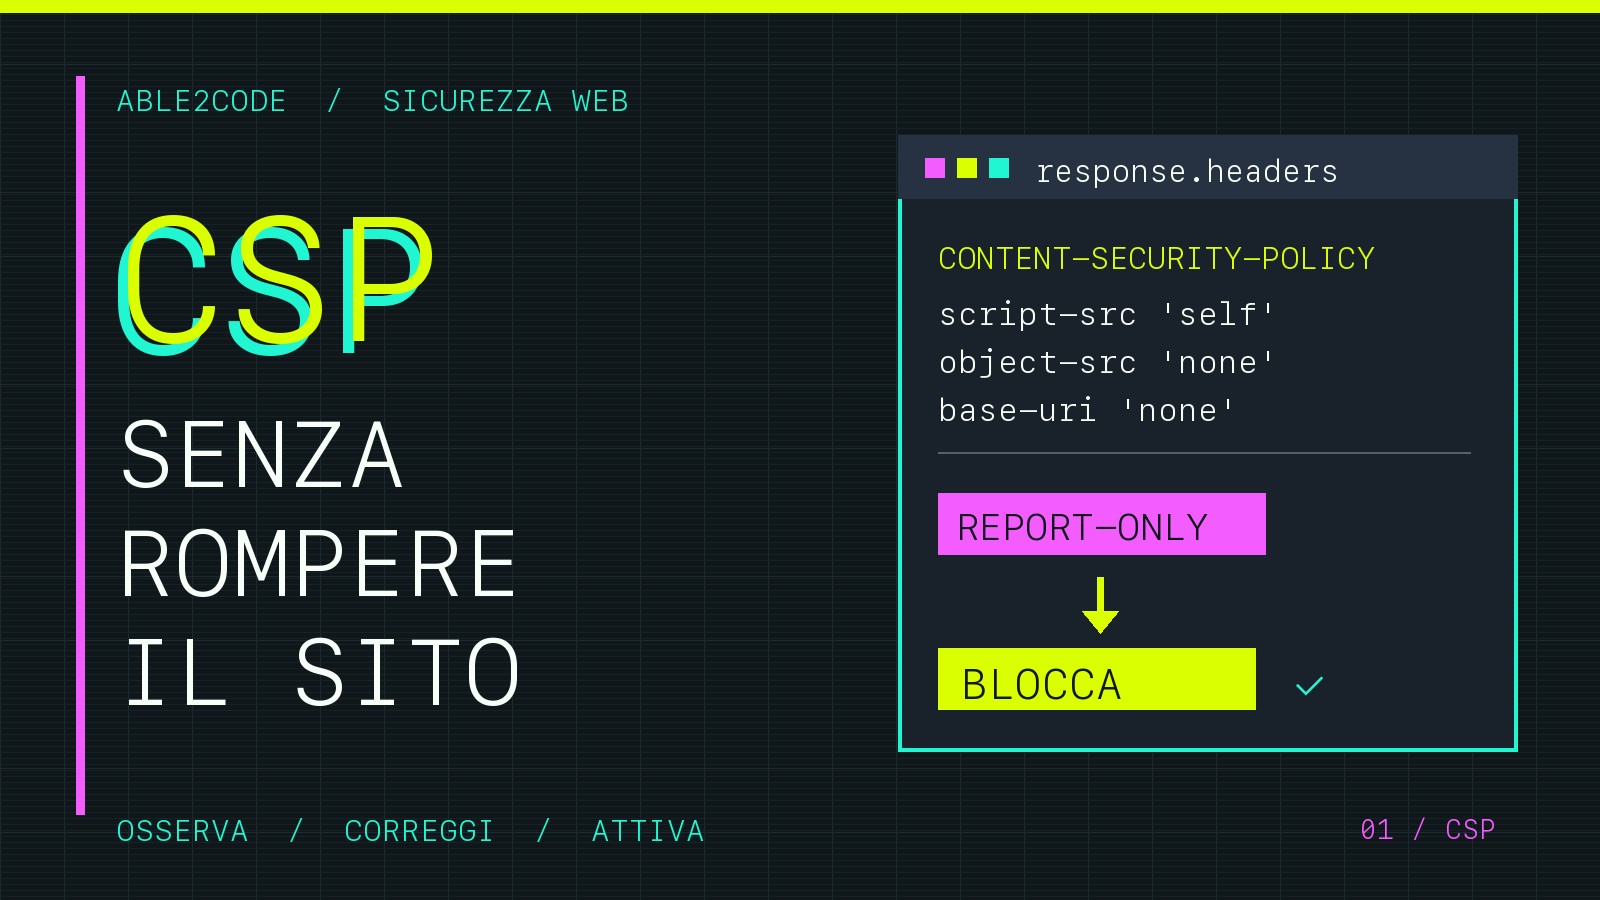
CSP senza rompere il sito: da Report-Only alla policy attiva
Una guida pratica per introdurre Content Security Policy: inventario, report delle violazioni, nonce o hash e passaggio graduale al blocco.
LeggiGuide, analisi e storie Able2Code su Javascript: 3 articoli con spiegazioni tecniche e difese pratiche.
Una guida pratica per introdurre Content Security Policy: inventario, report delle violazioni, nonce o hash e passaggio graduale al blocco.
Leggi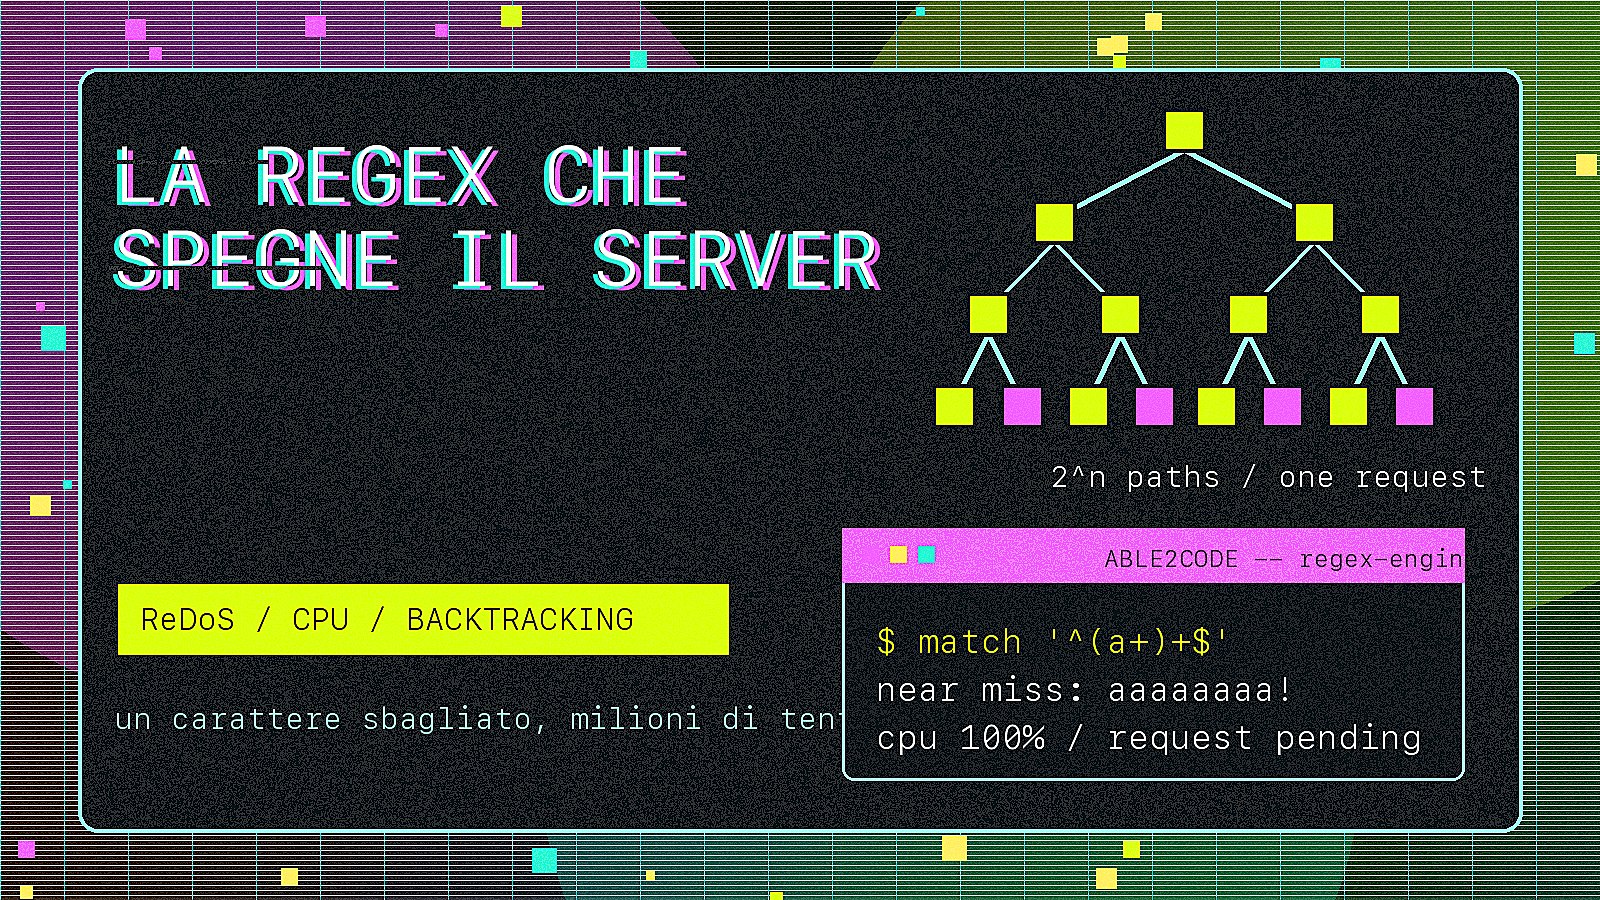
Una regex con backtracking catastrofico può bloccare CPU e richieste. Ecco come riconoscere, testare e correggere una vulnerabilità ReDoS.
Leggi
I pacchetti npm che imitano tool reali puntano alle workstation degli sviluppatori: token, chiavi cloud, wallet e build diventano il bersaglio.
Leggi